Falha em linguagem php derruba sites oficiais na europa e preocupa autoridades
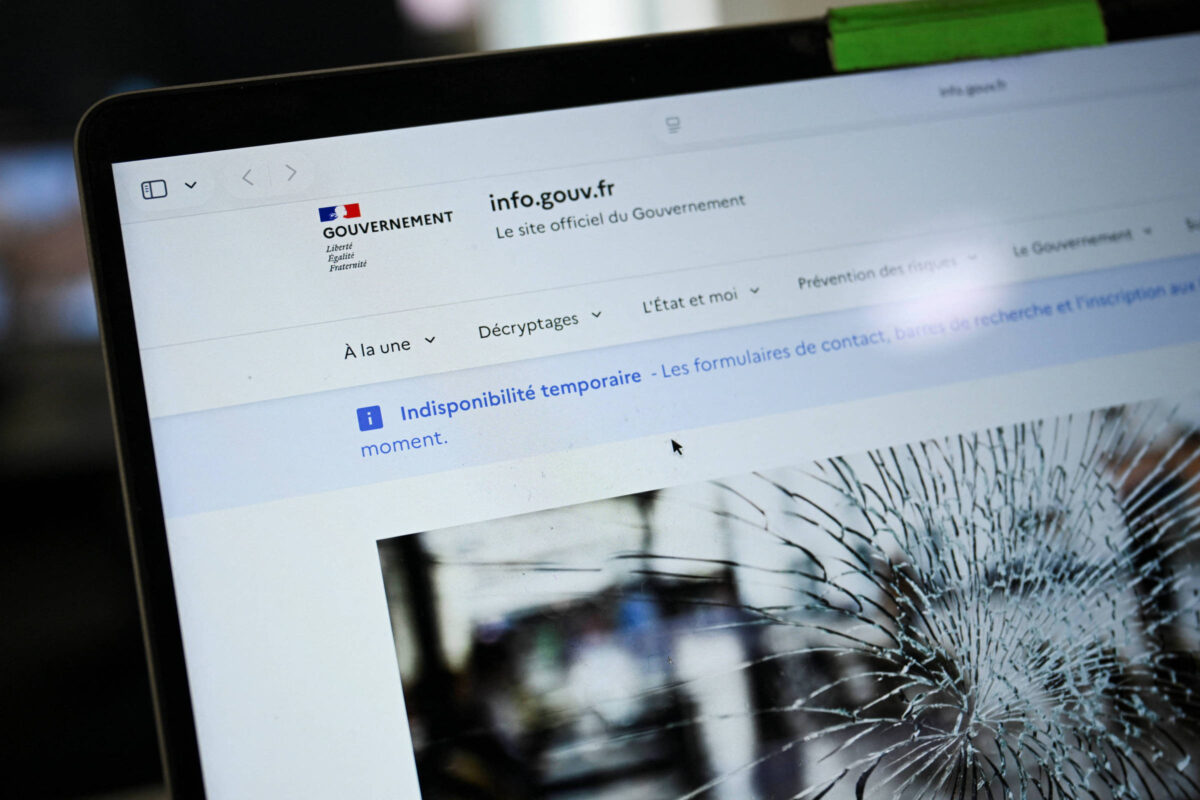
Páginas governamentais de diversos países europeus saíram do ar nesta quarta-feira (21) enquanto equipes técnicas corriam contra o tempo para solucionar duas falhas graves de segurança encontradas na linguagem de programação PHP, uma das ferramentas mais populares da internet.
Medidas emergenciais na europa
Diante da gravidade da situação, os criadores do PHP informaram na mesma quarta-feira (21) que disponibilizarão patches de correção. Em paralelo, autoridades de segurança cibernética da União Europeia recomendaram que as instituições incapazes de aplicar os pacotes de segurança imediatamente desativem os portais afetados para evitar invasões.
O papel estratégico do php na web
Atuando nos bastidores, o PHP é o motor responsável por processar comandos de sites. No momento em que um visitante acessa um endereço, o servidor processa o código PHP e entrega a página pronta para o navegador. A tecnologia é gratuita, tem código aberto e conta com a manutenção de voluntários, sendo invisível para a maioria dos administradores de páginas.
Dados da ferramenta W3Techs indicam que o PHP está presente em aproximadamente 70% de todas as páginas web cuja estrutura é identificável. A tecnologia sustenta o WordPress, software que serve de base para cerca de 40% de todos os sites globais, abrangendo desde blogs pessoais e portais corporativos até páginas estatais e e-commerces.
Gravidade e riscos das falhas
As duas brechas identificadas receberam nota 9,2 em uma escala máxima de 10 na métrica CVSS v4.0. O CERT-EU, centro de resposta a incidentes cibernéticos da União Europeia, destacou que essa pontuação aponta para a possibilidade de execução remota de código sem exigência de autenticação. Na prática, um invasor consegue rodar comandos em servidores vulneráveis pela rede sem precisar de credenciais ou senhas.
Uma única brecha nessa tecnologia afeta milhões de servidores simultaneamente, garantindo controle total aos cibercriminosos. A empresa de hospedagem GoDaddy alertou que o problema pode provocar roubo de informações, desfiguração de páginas e comprometimento sistêmico. O diretor de tecnologia da Cloudflare pontuou que os primeiros ataques já começaram a surgir.
Páginas de menor porte geralmente são administradas por pessoas sem suporte técnico especializado, muitas vezes em ambientes de hospedagem compartilhada, cenário onde o dono não gerencia o servidor e pode desconhecer o responsável pelas atualizações do PHP. O plugin de segurança Wordfence avisou que os processos tradicionais de atualização automática não serão suficientes para resolver a falha. Por essa razão, a instrução do CERT-EU é desligar os endereços expostos.
Descoberta com inteligência artificial
Especialistas da empresa de segurança Calif, trabalhando em conjunto com a OpenAI, reportaram o primeiro problema aos desenvolvedores do PHP em 11 de agosto, após a detecção realizada pelo modelo GPT-5.6 Sol. Pouco depois, em 24 de agosto, a Wiz, companhia de segurança pertencente à Alphabet, identificou o segundo problema de forma independente utilizando inteligência artificial.
A Wiz declarou que as descobertas “estão entre as vulnerabilidades mais graves já descobertas no PHP e, possivelmente, na história do software”. A empresa acrescentou que as falhas existiam há décadas, mas comprovar a exploração exigiu uma sequência de etapas “no limite do que pesquisadores humanos poderiam alcançar na prática”.
Para mitigar os danos, o governo dos Estados Unidos comunicou que monitora o cenário e atua em cooperação com órgãos federais e laboratórios de inteligência artificial com o objetivo de acelerar a liberação das correções definitivas.
Fonte: Folha - Tecnologia