Sites governamentais caem na Europa após falhas críticas em linguagem web
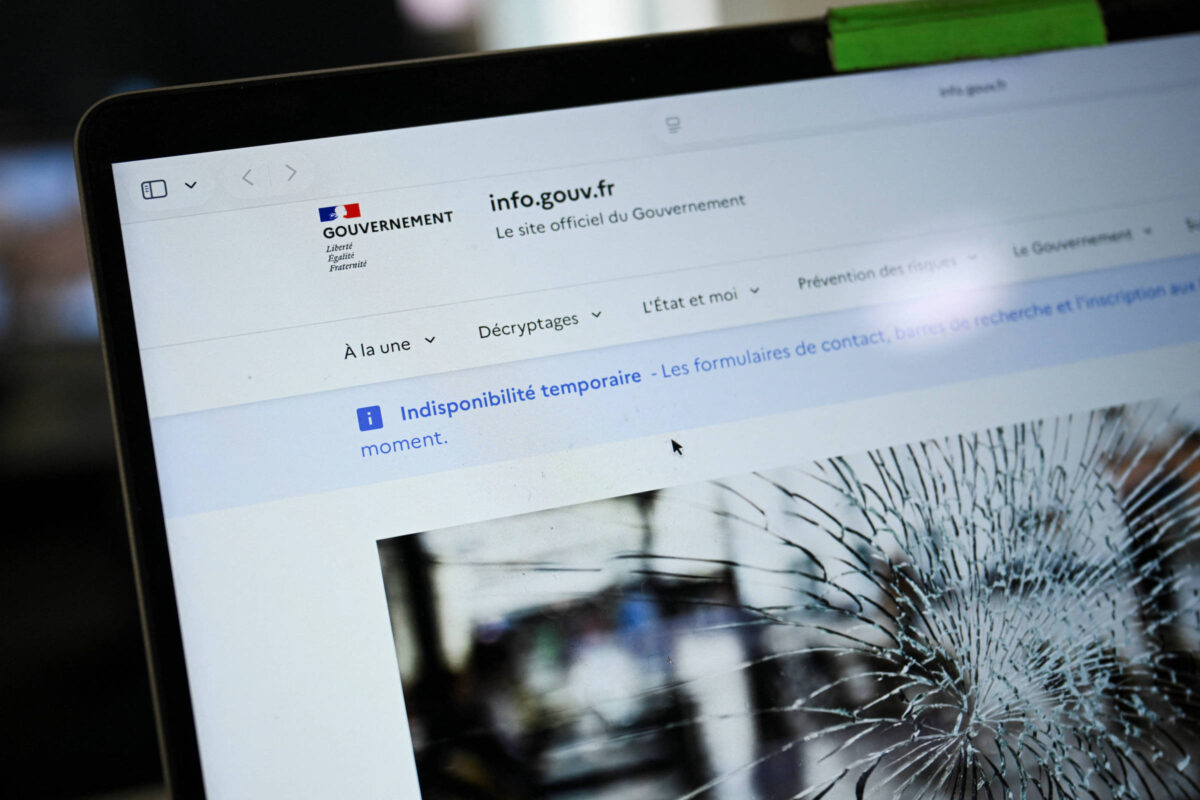
Plataformas digitais de governos por toda a Europa ficaram inoperantes nesta quarta-feira (21), no momento em que equipes de tecnologia correram para remediar duas falhas severas descobertas na linguagem de programação PHP, uma das mais empregadas em todo o mundo digital.
O papel estratégico do PHP na internet
Nos bastidores da rede, essa tecnologia atua na execução de comandos e na montagem de páginas que são entregues aos navegadores dos usuários. Sendo um recurso gratuito, de código aberto e mantido por voluntários, os administradores de páginas web raramente lidam com ele de forma direta.
Dados do monitor W3Techs apontam que a tecnologia opera em aproximadamente 70% de todas as páginas com linguagem identificável. Ela serve de base para o WordPress, software que sustenta cerca de 40% de todo o ecossistema online, abrangendo desde blogs e comércios eletrônicos até portais estatais e veículos de imprensa.
Gravidade e riscos das brechas encontradas
As duas falhas atingiram nota 9,2 de 10 na escala CVSS v4.0. Conforme o CERT-EU, grupo de resposta a incidentes da União Europeia, a pontuação aponta para a execução remota de código sem exigência de autenticação, permitindo que criminosos rodem comandos em servidores vulneráveis pela internet sem necessitar de credenciais.
Uma fragilidade isolada nessa linguagem consegue expor milhões de servidores simultaneamente, conferindo o controle total da página ao invasor. A empresa de hospedagem GoDaddy pontuou que o problema pode gerar roubo de informações, desfiguração de portais ou comprometimento total dos sistemas, enquanto o diretor de tecnologia da Cloudflare relatou que os primeiros ataques já começaram a surgir.
Desafios na correção e impacto em sites menores
Grande parte das páginas de pequeno porte pertence a criadores sem suporte especializado, muitas vezes alocadas em ambientes compartilhados onde o gerenciamento do servidor escapa ao controle do usuário. O plugin de segurança Wordfence alertou que as rotinas de atualização automática não serão suficientes para aplicar o reparo, reforçando a diretriz do CERT-EU para desligar os domínios em risco.
As fragilidades foram identificadas com o auxílio de inteligência artificial. Especialistas da Calif relataram a primeira brecha em 11 de agosto, após detectá-la por meio do modelo GPT-5.6 Sol. Já a Wiz, subsidiária da Alphabet, achou a segunda falha de forma independente em 24 de agosto, também recorrendo a ferramentas de IA.
A Wiz classificou que as descobertas “estão entre as vulnerabilidades mais graves já descobertas no PHP e, possivelmente, na história do software”. Os problemas persistiam há dezenas de anos, de acordo com a companhia, exigindo um encadeamento complexo de ações “no limite do que pesquisadores humanos poderiam alcançar na prática” para comprovar o risco de exploração.
Diante do cenário, o governo norte-americano informou que monitora a situação e atua em parceria com órgãos federais e laboratórios de IA para acelerar a liberação das correções oficiais.
Fonte: Folha - Mercado