Hackers usaram falhas básicas para invadir geladeiras na França
Brechas primárias de proteção digital, como a utilização de senhas frágeis e a exposição direta de equipamentos à rede mundial de computadores, permitiram a onda recente de ataques virtuais contra centenas de supermercados franceses. O diagnóstico foi detalhado por Vincent Strubel, diretor da Agência Nacional de Segurança dos Sistemas de Informação (ANSSI), durante pronunciamento ao Senado da França nesta quarta-feira (21).
Superaquecimento forçado e prejuízos no varejo
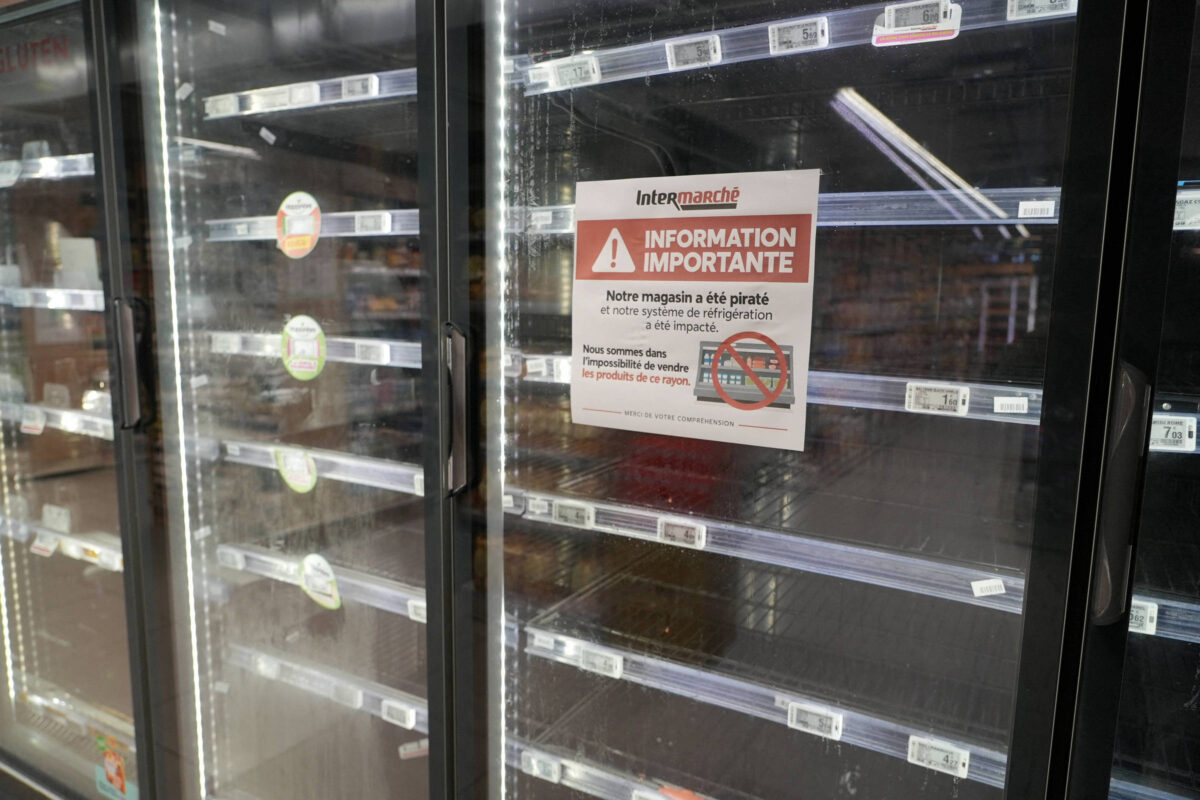
Ao tomarem o controle dos sistemas de resfriamento, os criminosos alteraram as configurações térmicas de forma deliberada. Em algumas unidades, as temperaturas internas foram elevadas para até 80°C, provocando a perda massiva de alimentos perecíveis e até princípios de incêndio em estabelecimentos comerciais.
Grandes marcas do varejo foram atingidas pelo incidente, entre elas Carrefour, Monoprix, Intermarché e Netto. Para Dominique Schelcher, presidente da rede Coopérative U, a ofensiva representou um ataque “sem precedentes” e “extremamente grave” direcionado à infraestrutura alimentar do país.
O impacto financeiro total também é expressivo. De acordo com Thierry Cotillard, presidente do grupo Les Mousquetaires — controlador das bandeiras Intermarché e Netto —, os prejuízos acumulados com mercadorias descartadas e maquinário inutilizado devem chegar a dezenas de milhões de euros em todo o mercado nacional.
Ausência de proteções essenciais facilitou a invasão
Embora diagnósticos elaborados por analistas independentes sugerissem a existência de falhas críticas de firmware em softwares antigos, a investigação oficial da ANSSI desmentiu essa hipótese técnica.
“Nossa análise, neste momento, é que essas vulnerabilidades não foram exploradas. Foram falhas básicas de segurança, a começar pela exposição direta dos equipamentos de refrigeração à internet e por sua administração sem medidas específicas de proteção, além de senhas fracas e coisas desse tipo”, afirmou Strubel.
De acordo com informações de bastidores, a maior parte das empresas do setor delega o gerenciamento técnico desses sistemas a prestadores de serviços terceirizados. Os responsáveis pelas operações não tinham conhecimento de que as instalações estavam totalmente desprotegidas e sob senhas vulneráveis.
Recomendações ignoradas e monitoramento em setores vitais
A agência francesa publica manuais para a blindagem de infraestruturas industriais de forma contínua desde 2014. Contudo, a adesão às normas ainda é falha no setor corporativo. “Está claro que nossas recomendações não são seguidas de maneira sistemática”, pontuou o dirigente. “Hoje, não temos como controlar isso, e é responsabilidade fundamental de uma empresa implantar esses sistemas com segurança, independentemente de ela seguir ou não as regras”, complementou Strubel.
Enquanto a Promotoria de Paris e a equipe de repressão a crimes cibernéticos tentam identificar a origem e a autoria dos ataques — até o momento não reivindicados —, a autoridade nacional estendeu a vigilância para outras áreas prioritárias, como farmácias, centros de saúde e redes hospitalares.
“Realizamos um trabalho extremamente intenso, muito rápido e muito eficaz com [as autoridades de saúde e as empresas] para garantir que essas geladeiras, usadas para armazenar materiais às vezes perigosos e às vezes essenciais para a saúde de nossos concidadãos, estivessem devidamente protegidas”, concluiu o diretor da ANSSI.
Fonte: Folha - Tecnologia