Google desmantela rede global que infectava tv boxes e aparelhos
Uma força-tarefa liderada pelo Google e por empresas de tecnologia conseguiu desarticular uma rede criminosa que controlava secretamente mais de 1,3 milhão de dispositivos eletrônicos ao redor do mundo.
Como funcionava o esquema de fraude Os equipamentos afetados traziam pré-instalado de fábrica um software malicioso conhecido como XCPE. A infraestrutura criminosa atingiu aparelhos espalhados por 170 países, transformando o Brasil no segundo território com o maior volume de incidências, ficando atrás somente da Malásia. Outras nações com registros elevados foram Iraque, México e Taiwan, conforme dados levantados pela empresa de segurança digital Trend Micro.
A origem do código malicioso Investigações apontam que a fabricante chinesa Videostrong, com sede em Shenzhen, inseriu de forma proposital o programa nocivo no sistema operacional dos eletrônicos. A companhia monetizava a operação ao comercializar para marginais o acesso remoto aos terminais comprometidos. Esses acessos eram empregados para fraudar visualizações de anúncios na internet e gerar lucros publicitários ilícitos.
Alvos além das tv boxes Apesar de a maior parte do parque infectado ser composta por tv boxes baseadas no sistema Android, a ameaça também alcançou outros tipos de hardware. O Google detectou o programa malicioso em terminais de telemedicina, aparelhos de karaokê e sistemas de sinalização digital.
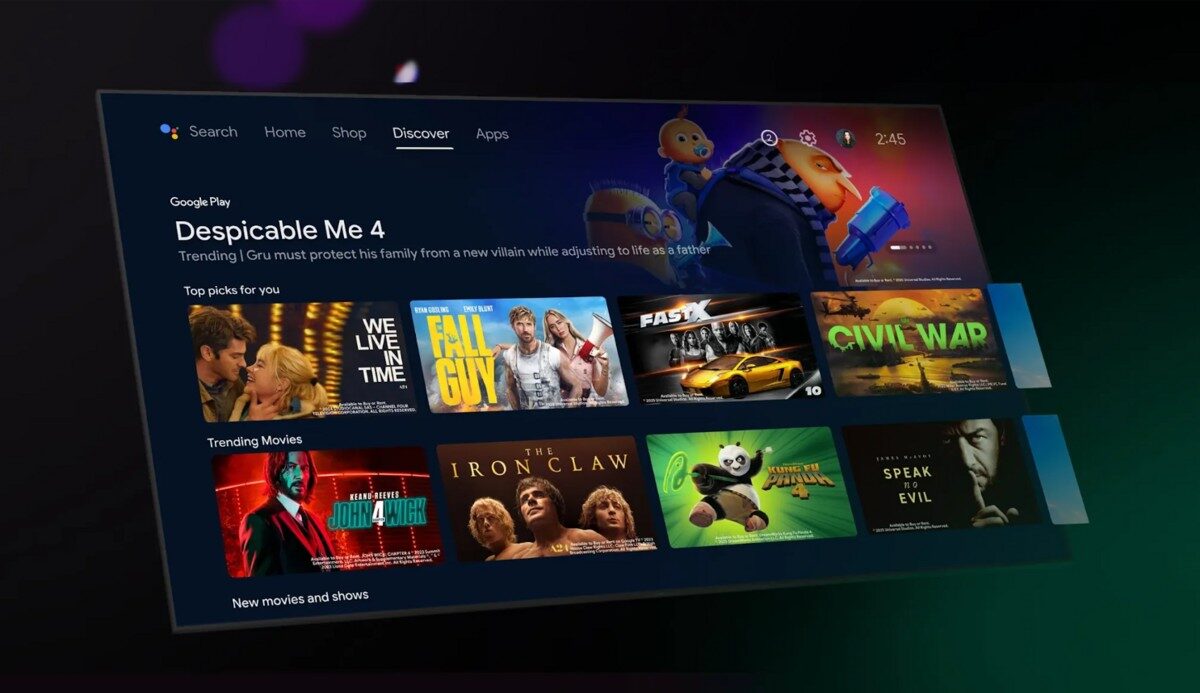
Como o malware burlava as barreiras Para atuar no mercado, fabricantes podem estabelecer parcerias com o Google e disponibilizar recursos oficiais como o Android TV, processo que demanda aprovação em rigorosos testes de segurança. Contudo, a companhia chinesa recorreu a artifícios para ocultar o código e enganar as verificações técnicas. Essa brecha permitia a ativação do arquivo malicioso logo após a primeira inicialização do produto pelo consumidor final, prática adotada desde o encerramento de 2024.
Posicionamento oficial das empresas “Um fabricante de dispositivos infectar intencionalmente seus usuários com malware é uma quebra inaceitável de confiança e representa um risco sério para esses usuários”, disse o Google.
Como resposta ao incidente, a gigante da tecnologia cancelou qualquer parceria com a Videostrong, bloqueando a fabricação e a comercialização de itens certificados com o sistema operacional, além de vedar o fornecimento de software para terceiros homologados. A revisão de segurança interna também foi atualizada para prevenir novos casos.
Riscos à infraestrutura do país Mesmo sem integrar diretamente a operação internacional, a Agência Nacional de Telecomunicações reforçou sua postura de combate rigoroso à comercialização de eletrônicos sem certificação oficial.
“O impacto da utilização de equipamentos não homologados vai muito além das questões de qualidade do serviço fornecido ao consumidor ou da segurança física do aparelho. Trata-se de uma ameaça direta à infraestrutura cibernética do país”, afirmou ao g1 Gesiléa Fonseca Teles, superintendente de fiscalização da agência.
“A proteção das telecomunicações exige vigilância constante, cooperação institucional e a conscientização de que a integridade da rede depende da procedência e conformidade do hardware conectado”, completou.
Esforço internacional coordenado O desmonte da infraestrutura contou com a colaboração da Agência Nacional de Polícia do Japão. Participaram também as empresas especializadas Lumen, HUMAN Security, Plume, Synthient e TrendAI.
Fonte: G1 Economia