Ifood sofre ataque hacker e dados de entregadores são expostos
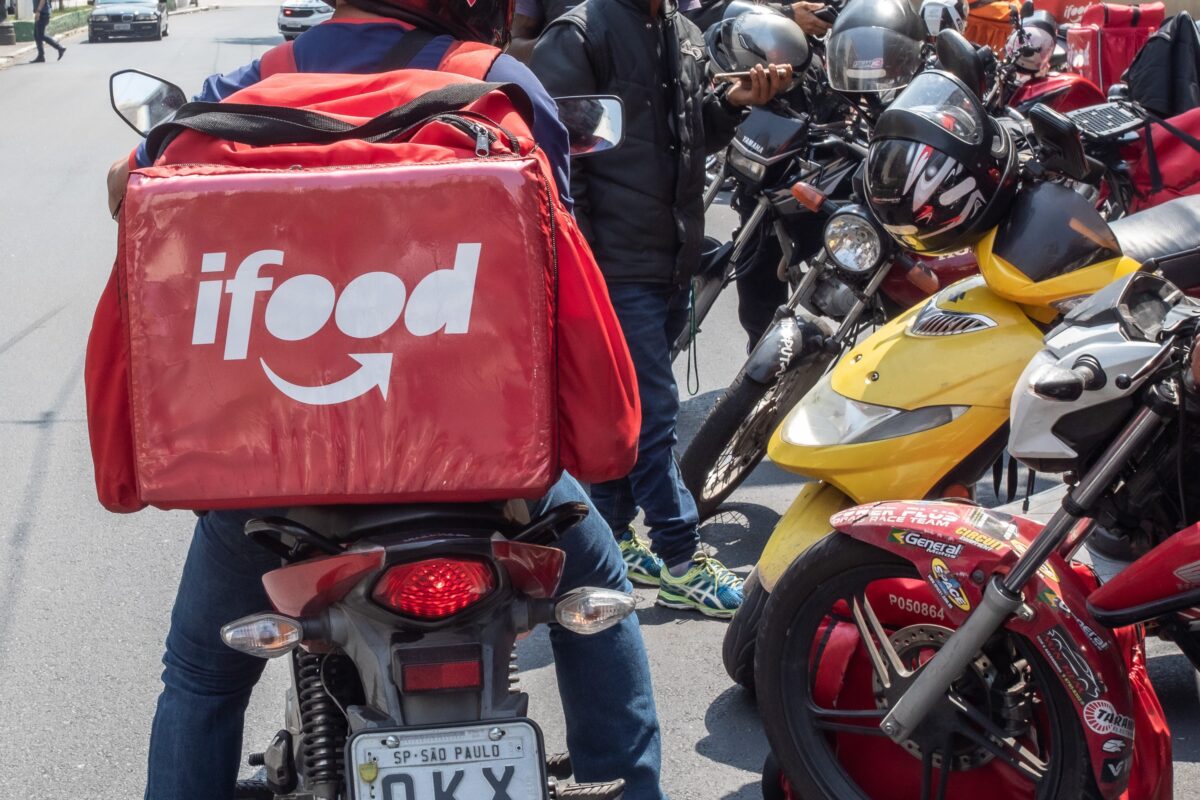
Criminosos cibernéticos invadiram os sistemas do Ifood e obtiveram acesso a informações de consumidores, parceiros comerciais e prestadores de serviço. A brecha de segurança aconteceu no sábado (14), conforme comunicado divulgado pela própria companhia.
Dados vazados e perfis atingidos
A extensão total do incidente ainda está sob apuração, o que impede a divulgação de um número exato de vítimas. Os consumidores e usuários do Ifood Benefícios tiveram apenas o número de telefone exposto. No caso dos representantes de restaurantes, as informações vazadas englobam o telefone cadastrado, o CPF ou ambos. Já os entregadores enfrentam uma exposição mais ampla, que pode abranger nome, e-mail, telefone, endereço, CPF e, em situações específicas, dados bancários como agência e conta.
Investigação e dados financeiros preservados
Apesar da invasão, a empresa garantiu que os serviços operam sem interrupções. Além disso, os invasores não conseguiram capturar senhas, cartões, meios de pagamento, saldos, extratos ou informações biométricas dos usuários.
“O iFood notificou a Agência Nacional de Proteção de Dados (ANPD) e colabora com a autoridade. A investigação e o monitoramento continuam”, completou a companhia.
Orientações de segurança para os usuários
A partir desta quinta-feira (19), a empresa iniciará o envio de alertas por e-mail para todos os usuários que sofreram impactos diretos com o vazamento. A recomendação é manter atenção redobrada contra tentativas de fraude.
A orientação oficial é desconfiar de contatos via ligação, SMS, e-mail ou aplicativos de mensagens que solicitem códigos de verificação, senhas ou pagamentos, bem como evitar o acesso a links suspeitos.
“O iFood não solicita senha, código de verificação ou dados de cartão por telefone, e-mail, SMS ou aplicativo de mensagem. Se puder, ative a verificação em duas etapas”, afirmou a empresa.
Este episódio marca o segundo incidente de vazamento de dados envolvendo a marca no ano. Em junho, uma falha anterior já havia atingido cerca de 1,2 milhão de pessoas, expondo registros como nomes e CPFs, embora sem comprometer as credenciais de login e senha na ocasião.
Fonte: G1 Economia