JPMorgan, Visa e Mastercard sofrem vazamentos após ataques cibernéticos em fornecedores
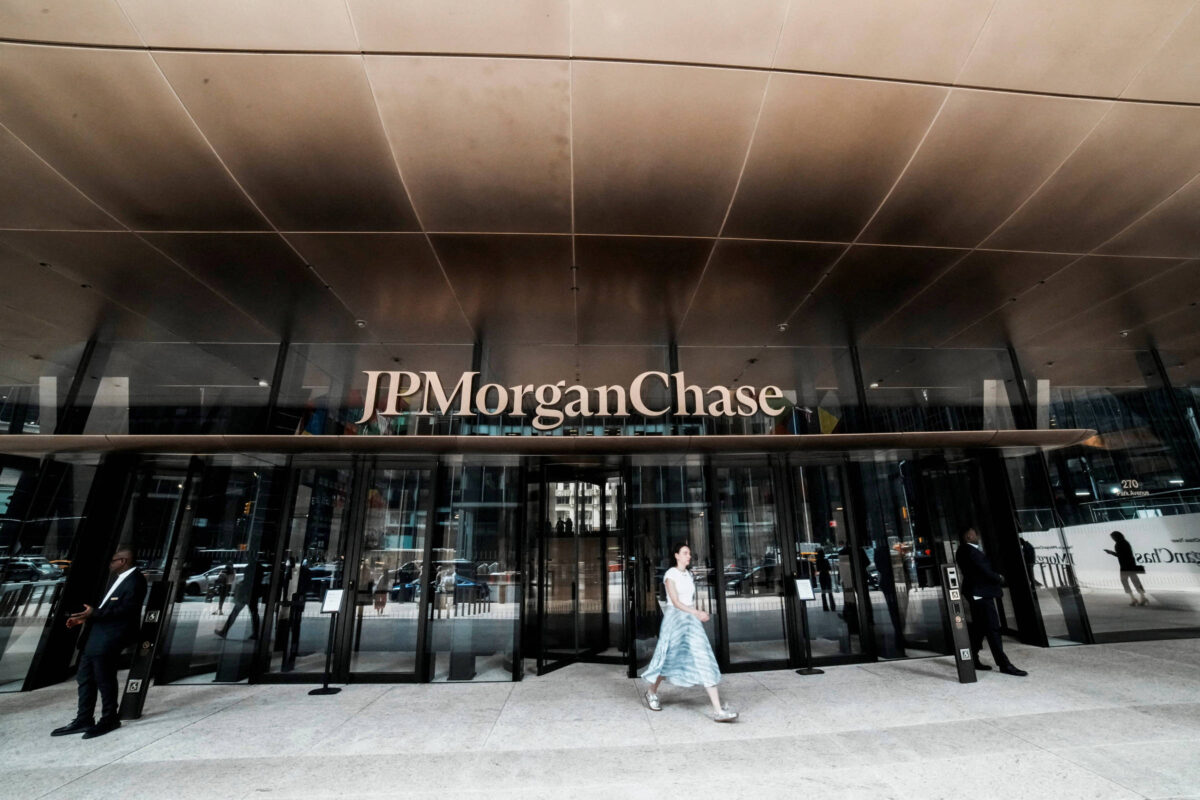
O JPMorgan Chase, maior banco dos Estados Unidos, confirmou nesta quinta-feira (19) que prestadores de serviços terceirizados foram alvos de um ataque cibernético que resultou no acesso a informações de marketing, abrangendo potenciais nomes e endereços de e-mail de alguns correntistas.
Impacto operacional e contexto de falhas
O incidente ocorreu logo após o banco enfrentar problemas no processamento de transações devido a uma falha de software que também afetou outras instituições financeiras no início da semana. O episódio se soma a uma série de instabilidades tecnológicas recentes nos Estados Unidos, incluindo uma suspensão nacional de voos da FAA, uma pane global de e-mails da Microsoft e um ataque de grandes proporções sofrido pela corretora de criptomoedas Binance no mês passado.
“Com base em nossa investigação até o momento, acreditamos que os invasores acessaram determinados dados de marketing armazenados por esses fornecedores, que podem incluir nomes e endereços de e-mail de alguns clientes”, afirmou um porta-voz do JPMorgan, acrescentando que a instituição entrará em contato diretamente com os afetados. Ele também pontuou: “Não há relação com a interrupção de serviços enfrentada por alguns clientes no início desta semana”.
Reação dos órgãos reguladores e riscos de reputação
Logo após a instabilidade operacional, executivos relataram que o Escritório do Controlador da Moeda (OCC) cobrou esclarecimentos dos bancos para avaliar o impacto e verificar a comunicação com os correntistas. Representantes do Departamento do Tesouro e do OCC também contataram as instituições para averiguar se o problema estava contido e se não possuía conexões com ofensivas digitais.
“Os clientes não fazem distinção entre um banco e um fornecedor quando se trata de um ataque cibernético, então há uma questão de risco à reputação”, afirmou Carissa Robb, da SolomonEdwards, empresa de consultoria. “É preciso exercer um pouco mais de pressão para que as empresas examinem com que frequência avaliam a quantidade de dados compartilhados com fornecedores e a necessidade de compartilhar essas informações”, disse Robb.
Ações de extorsão do grupo n0n
As invasões foram atribuídas a um grupo de extorsão cibernética chamado “n0n”, que afirmou em 16 de novembro ter obtido registros de interação com clientes de cartões. O material inclui centenas de milhares de interações em campanhas, além de milhares de endereços de e-mail distintos de titulares de cartões, segundo a plataforma eCrime.ch. A análise de dados apontou que o material engloba e-mails de funcionários e de clientes, por vezes acompanhados de números de telefone e códigos postais, embora a autenticidade não tenha sido verificada de forma independente. O JPMorgan optou por não comentar essas alegações.
Visa e Mastercard também são atingidas
O mesmo grupo criminoso publicou, na mesma data, alegações idênticas envolvendo a Visa e a Mastercard, divulgando dados coletados por meio de fornecedores terceirizados.
Um porta-voz da Visa afirmou que a empresa está ciente das alegações e que elas “estão associadas a um incidente envolvendo um prestador de serviços terceirizado na região da Ásia-Pacífico. Os sistemas da Visa não estiveram envolvidos nem foram afetados. Nenhum dado de pagamento, como números de cartões, foi comprometido”. Os dados divulgados da Visa concentram-se em mercados asiáticos e da Oceania, reunindo milhares de e-mails, telefones e registros de campanhas.
Por sua vez, um porta-voz da Mastercard declarou que a companhia foi informada recentemente sobre um incidente “em um fornecedor terceirizado que resultou na exposição de uma quantidade limitada de endereços de e-mail —informações que não envolvem pagamentos— de um pequeno grupo de titulares de cartões inscritos em um programa específico de benefícios. Não houve impacto na rede de pagamentos da Mastercard nem na capacidade de as pessoas usarem seus cartões”. As informações vazadas da Mastercard referem-se a clientes da América do Norte, Oriente Médio e África, além de um pequeno contingente de funcionários. O grupo “n0n” já contabiliza cerca de 200 incidentes reivindicados desde sua criação em setembro de 2026.
Fonte: Folha - Mercado