Reino Unido neutraliza falha em geladeiras comerciais após onda de invasões na Europa
Uma operação britânica de segurança cibernética corrigiu uma falha nos sistemas operacionais de geladeiras e freezers comerciais usados por supermercados, armazéns e restaurantes, ajudando a protegê-los de ataques cibernéticos que atingiram vários países europeus nas últimas semanas.
Onda de invasões na Europa
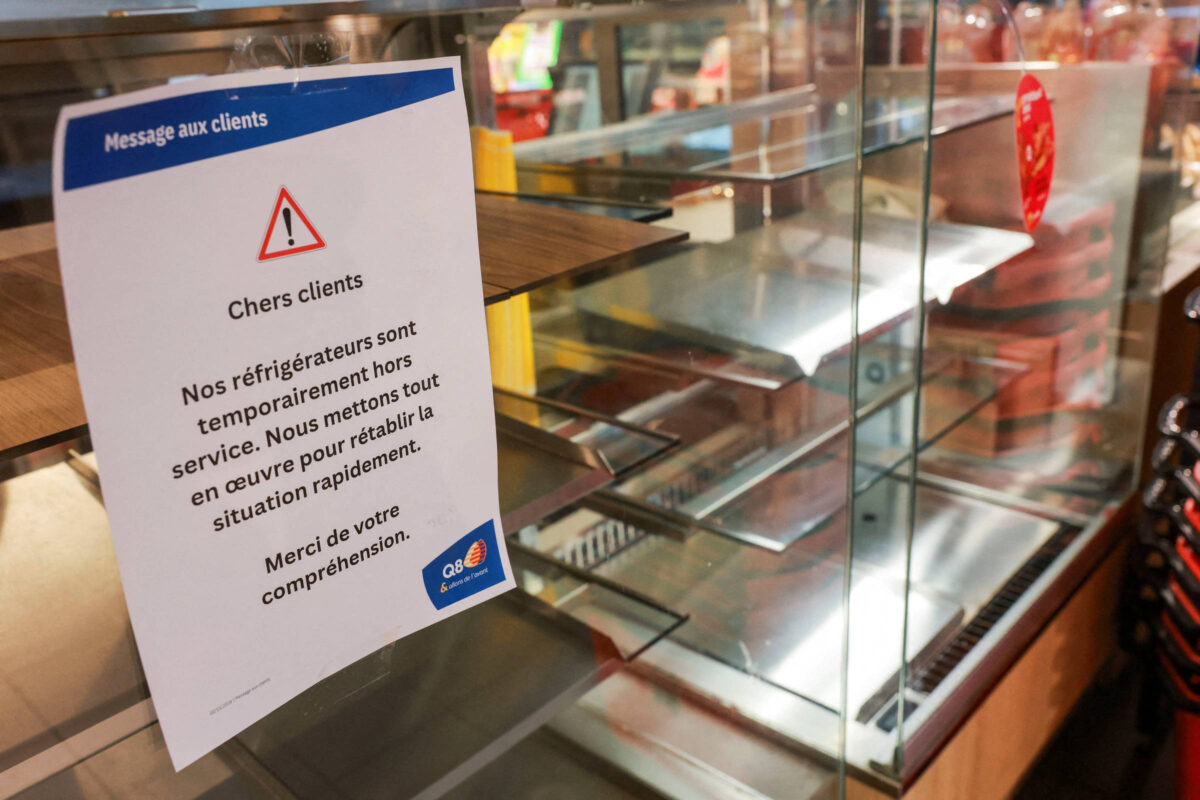
Uma onda de ataques cibernéticos tirou de operação geladeiras e freezers comerciais da Suécia à Bélgica no início de novembro, enquanto um ataque semelhante atingiu a França em outubro, obrigando estabelecimentos a descartar alimentos avaliados em milhões de euros.
Acreditava-se que o Reino Unido tivesse escapado em grande parte dos ataques porque seu setor de refrigeração utiliza dispositivos diferentes, mas autoridades e parceiros da indústria encontraram uma falha que poderia ter aberto uma brecha para hackers, informou a BBC. Uma correção foi desenvolvida e implementada, acrescentou a reportagem.
Riscos em equipamentos industriais
Após os ataques na Europa, o órgão alemão de segurança da informação alertou para vulnerabilidades persistentes em alguns equipamentos industriais de refrigeração da empresa dinamarquesa Danfoss.
Agências francesas de inteligência e segurança cibernética acusaram a Guarda Revolucionária do Irã de realizar o ataque de outubro, que teve como alvo 700 instalações comerciais e provocou 15 incêndios depois que hackers elevaram as temperaturas dos sistemas de refrigeração.
Atuação de hackers éticos
A vulnerabilidade que afetava os sistemas britânicos de refrigeração foi identificada por hackers éticos da Omega Systems, segundo a BBC. Antes que a correção pudesse ser aplicada, supermercados desconectaram as geladeiras da internet pública e priorizaram medidas para proteger os dispositivos.
O Centro Nacional de Segurança Cibernética do Reino Unido é conhecido por emitir notificações preventivas e alertas antecipados a organizações nas quais acredita que possam existir vulnerabilidades. O órgão não quis comentar a reportagem.
Fonte: Folha - Tecnologia