Crise de cibersegurança no Brasil expõe falta de plano B
O cenário de vulnerabilidade digital no Brasil ganhou contornos alarmantes recentemente, com uma sucessão de falhas e ataques cibernéticos que atingiram em cheio as principais infraestruturas críticas do país. Entre os episódios de destaque, o Porto de Santos enfrentou sistemas completamente fora do ar, enquanto a Caixa Econômica Federal lidou com vazamentos de dados. O quadro ainda incluiu investidas contra o Tesouro Nacional e a Petrobras, tentativas de derrubar o portal Gov.br e a paralisia do Poder Judiciário decorrente da pane global nos serviços da Microsoft.
O impacto do apagão digital no Porto de Santos
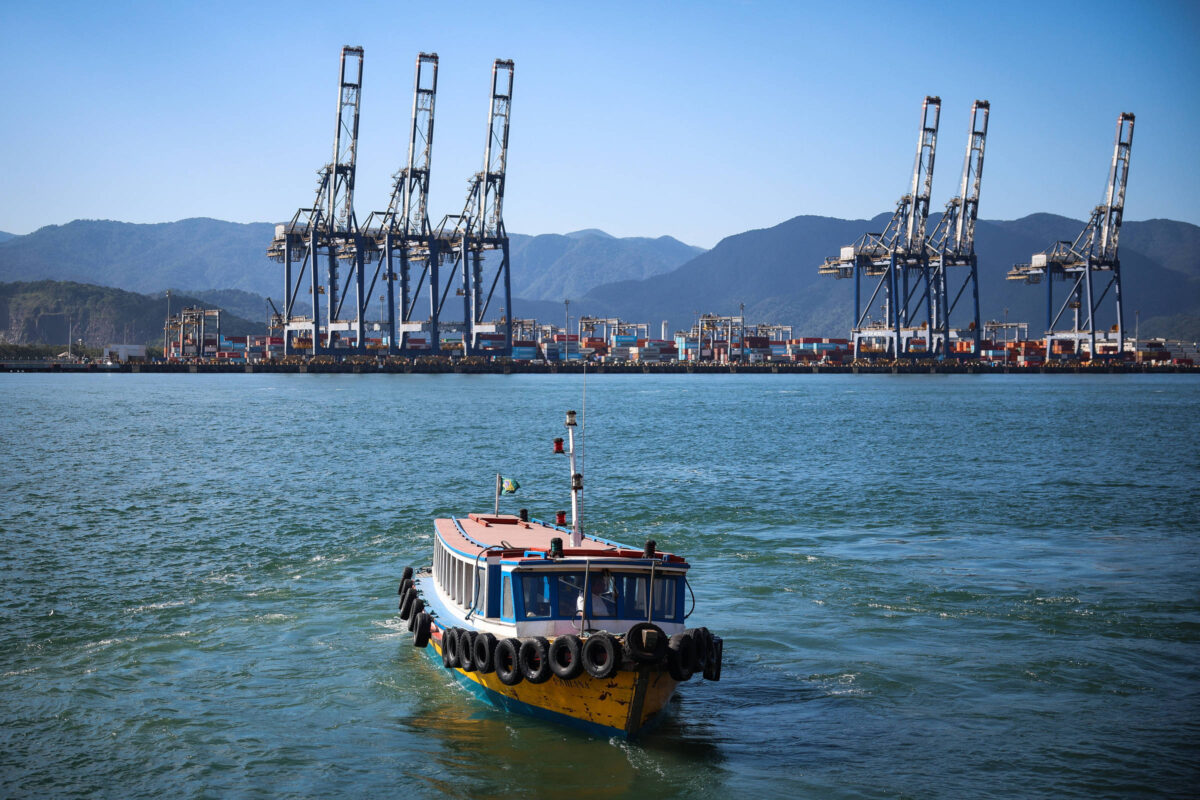
O caso que melhor ilustra essa fragilidade ocorreu no litoral paulista. Os sistemas da operadora portuária caíram em 6 de novembro e, uma semana depois, os processos operavam em ritmo reduzido. Durante esse intervalo crítico, embarcações e o tráfego de caminhões precisaram adotar procedimentos manuais. Houve, inclusive, registros de exigências de resgate financeiro e indícios de que a invasão tenha partido do exterior.
A ameaça invisível da inteligência artificial
A gravidade do momento é acentuada pelo avanço da inteligência artificial, tecnologia que barateou, automatizou e agilizou a detecção de brechas por parte de criminosos, multiplicando as ofensivas digitais. Um reflexo disso ocorreu em novembro, quando uma investida baseada em IA comprometeu ao menos 40 instituições financeiras e órgãos governamentais brasileiros, conforme levantamento realizado pela empresa especializada em cibersegurança ZenoX.
Lacunas legais e o atraso legislativo nacional
Diante desse cenário, o país demonstra estar despreparado para lidar com as novas ameaças globais. Diferente de nações como Alemanha, Canadá, Chile, China, Gana, Japão, Senegal e Vietnã, o território brasileiro segue sem uma lei específica voltada para o setor. Embora existam anteprojetos e propostas em tramitação no Congresso, os textos atuais nasceram antes do boom recente da inteligência artificial, mostrando-se incompletos e obsoletos frente às legislações internacionais mais avançadas, a exemplo do projeto britânico batizado de “Lei de Cibersegurança e Resiliência”.
A urgência da resiliência digital e de alternativas
O conceito de resiliência exige que o ecossistema tecnológico pare de depender de um único fornecedor digital, já que a centralização representa uma grave vulnerabilidade sistêmica. Nações europeias como França e Alemanha já iniciaram a substituição de fornecedores únicos por soluções em código aberto, retomando o controle direto de suas operações. Além disso, modelos internacionais buscam responsabilizar rigorosamente companhias que geram alta dependência em setores estratégicos ou governamentais.
Por fim, enquanto o Brasil conta apenas com o Cert-Br — um órgão excelente, mas insuficiente —, outras nações demonstram maior capacidade de unir governo, sociedade civil e mercado. Diante do risco iminente aos sistemas públicos, a proteção contra ataques cibernéticos precisa urgentemente ocupar o topo da agenda de prioridades nacionais.
Fonte: Folha - Mercado